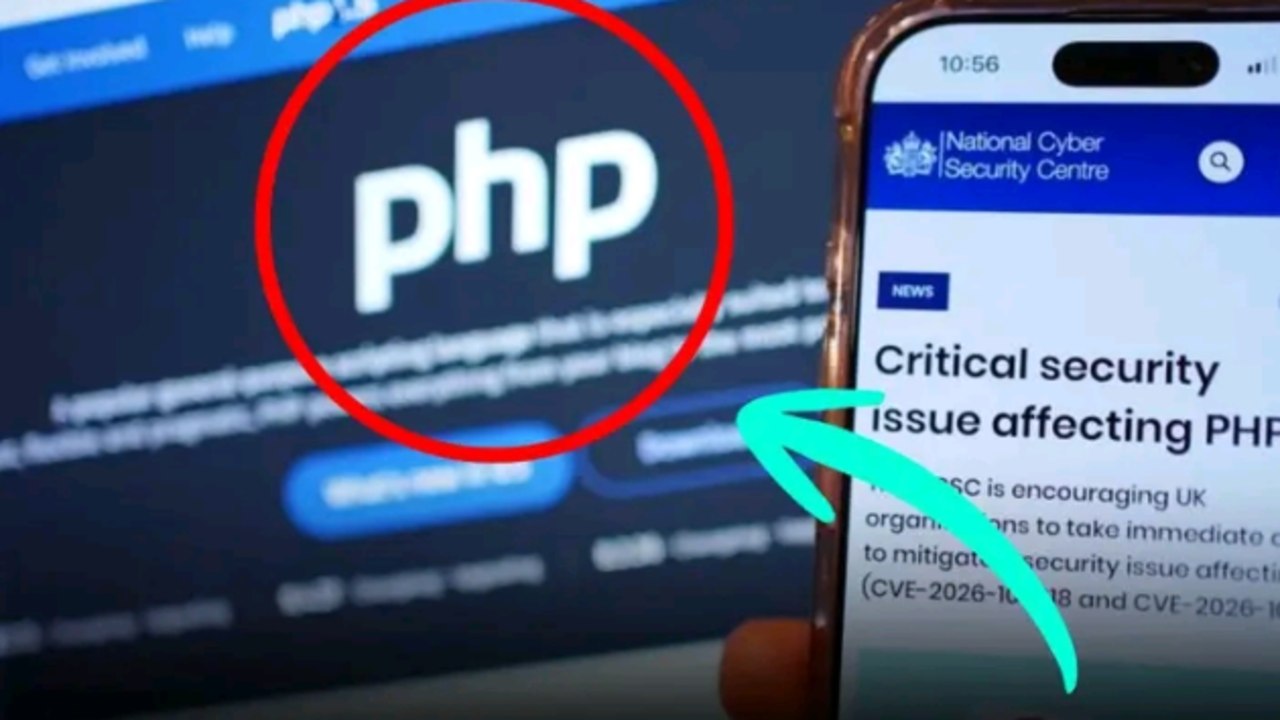
ঘটনা শুরু হয় ২০ অক্টোবর, গোপন রাখার কথা থাকলেও ফাঁস হয়ে যায় PHP-র দুইটা মারাত্মক সিকিউরিটি ত্রুটির খবর। দুটোরই ঝুঁকির মাত্রা ৯.২, প্রায় সর্বোচ্চের কাছাকাছি। ত্রুটি দুটো এমন ভয়ংকর যে কোনো লগইন ছাড়াই দূর থেকে আক্রমণকারী সার্ভারে নিজের কোড চালিয়ে দিতে পারে, অর্থাৎ পুরো ওয়েবসাইটটাই চলে যেতে পারে অন্যের দখলে।
পরিস্থিতি এতটাই জরুরি হয়ে পড়ে যে PHP টিম তাদের ইতিহাসে বিরল এক কাজ করে, আগের দিন আগাম সতর্কবার্তা দিয়ে পরের দিনই, ২১ অক্টোবর, জরুরি আপডেট ছেড়ে দেয়। ঠিক করা সংস্করণগুলো হলো PHP 8.5.12, 8.4.27, 8.3.36 আর 8.2.35। Cloudflare জানিয়েছে, আপডেট আসার আগেই এই ত্রুটি কাজে লাগিয়ে আক্রমণের চেষ্টা শুরু হয়ে গিয়েছিল। এমনকি আমেরিকার NSA-র সাইবার বিভাগও আলাদা করে সতর্কবার্তা দিয়েছে সংস্থাগুলোকে।
বিপদের আকারটা বুঝুন একটা হিসাবে। সারা বিশ্বের বেশিরভাগ ওয়েবসাইটই চলে PHP দিয়ে, WordPress, Drupal, Magento সবই এর ওপর। ইন্টারনেটে মুখ করে থাকা প্রায় ১৫ লাখ সার্ভারে PHP সংস্করণ দেখা যায়, আর হিসাব অনুযায়ী তার প্রায় ৫৯ শতাংশই চলছে PHP 8.1 বা তার চেয়েও পুরনো সংস্করণে, যেগুলোর জন্য অফিসিয়াল ঠিক করা আপডেট আসবেই না। অর্থাৎ সবচেয়ে বেশি বিপদে ঠিক তারাই, যাদের সাইট বছরের পর বছর আপডেট হয়নি।
এখন করণীয়টা সহজ আর জরুরি। নিজের ওয়েবসাইট থাকলে হোস্টিং প্যানেলে ঢুকে PHP সংস্করণটা দেখুন, 8.2-এর নিচে হলে আগে সমর্থিত সংস্করণে উঠুন, তারপর সর্বশেষ আপডেটটা দিন। যারা ক্লায়েন্টের সাইট নিয়ে কাজ করেন, তাদের সাইটগুলোও আজই যাচাই করুন। আপডেটের পর সাইট ঠিকঠাক চলছে কিনা একবার ঘুরে দেখে নিন।
একটা ছোট অবহেলা একটা পুরো ওয়েবসাইট হারানোর কারণ হতে পারে। সাইট মানে এখন ব্যবসার দোকান, সেই দোকানের তালাটাই বদলে নেওয়ার সময় এটা।
সেভ করে রাখুন, আর ওয়েবসাইট আছে এমন পরিচিত সবাইকে পাঠিয়ে দিন, সতর্কতাটা সবার কাজে লাগবে।